Token não reconhecido: resolva o e-CPF A3 agora

Índice
- Por que o token do e-CPF A3 para de ser reconhecido?
- Driver desatualizado ou ausente: a causa mais frequente
- Problemas de porta USB e hardware
- Conflito de software e middleware
- Configurações do navegador e do Java
- Quando o token está danificado de verdade
- Passo a passo para recuperar o e-CPF A3 no computador
- E se nada funcionar?
- Perguntas Frequentes
Você estava no meio de uma assinatura digital, foi plugar o token do seu e-CPF A3 na USB e o computador simplesmente ignorou. Nenhuma janelinha abriu, nenhum som de dispositivo conectado, nada. Esse cenário é mais comum do que parece e, na maioria das vezes, tem solução rápida, sem precisar emitir um novo certificado. Neste artigo você vai entender o que provoca esse erro e como resolver de forma prática.
Por que o token do e-CPF A3 para de ser reconhecido?
O e-CPF A3 funciona com base em dois pilares: o hardware criptográfico (o token em si) e uma camada de software que faz o sistema operacional “conversar” com esse hardware. Quando qualquer uma dessas peças falha ou entra em conflito, o resultado é sempre o mesmo: o dispositivo some da lista de leitores reconhecidos.
Os motivos mais comuns se dividem em quatro grupos: problemas de driver, defeitos físicos na porta USB ou no token, conflitos entre softwares instalados e configurações incorretas de navegador ou Java. Cada um desses grupos tem sintomas ligeiramente diferentes, e identificar o grupo certo é o primeiro passo para resolver sem perder tempo com tentativas aleatórias.
Driver desatualizado ou ausente: a causa mais frequente
Cada fabricante de token, seja Safenet, Gemalto, OmniKey ou outro, disponibiliza um driver próprio chamado de middleware criptográfico. Esse driver é o tradutor entre o sistema operacional e o chip do e-CPF A3. Se o Windows atualizar automaticamente, se o driver for removido por um antivírus ou simplesmente nunca tiver sido instalado corretamente, o token se torna invisível.
Como identificar: vá ao Gerenciador de Dispositivos (Win + X > Gerenciador de Dispositivos). Se aparecer um item com ponto de exclamação amarelo ou a categoria “Dispositivos de Interface Humana” mostrar algo desconhecido quando o token está plugado, o driver é o problema.
Como resolver: acesse o site do fabricante do seu token, baixe a versão mais recente do middleware para o seu sistema operacional e reinstale. Depois de instalar, reinicie o computador antes de testar novamente. No caso do token Safenet, o software se chama SafeNet Authentication Client; no token da Gemalto, é o Classic Client. A ICP-Brasil padroniza os requisitos técnicos dos dispositivos criptográficos aceitos para certificados digitais
Problemas de porta USB e hardware
Parece óbvio, mas a porta USB é responsável por uma parcela considerável dos problemas com o e-CPF A3 em token. Portas danificadas, hubs USB sem alimentação própria ou excesso de dispositivos conectados ao mesmo barramento podem fazer o token ser detectado de forma intermitente ou não ser detectado de jeito nenhum.
- Tente plugar o token em outra porta USB, preferencialmente diretamente na placa-mãe (portas traseiras do gabinete desktop ou portas laterais do notebook).
- Evite usar hubs USB sem fonte de energia própria, pois eles dividem a corrente elétrica entre os dispositivos.
- Remova outros dispositivos USB temporariamente para eliminar conflitos de barramento.
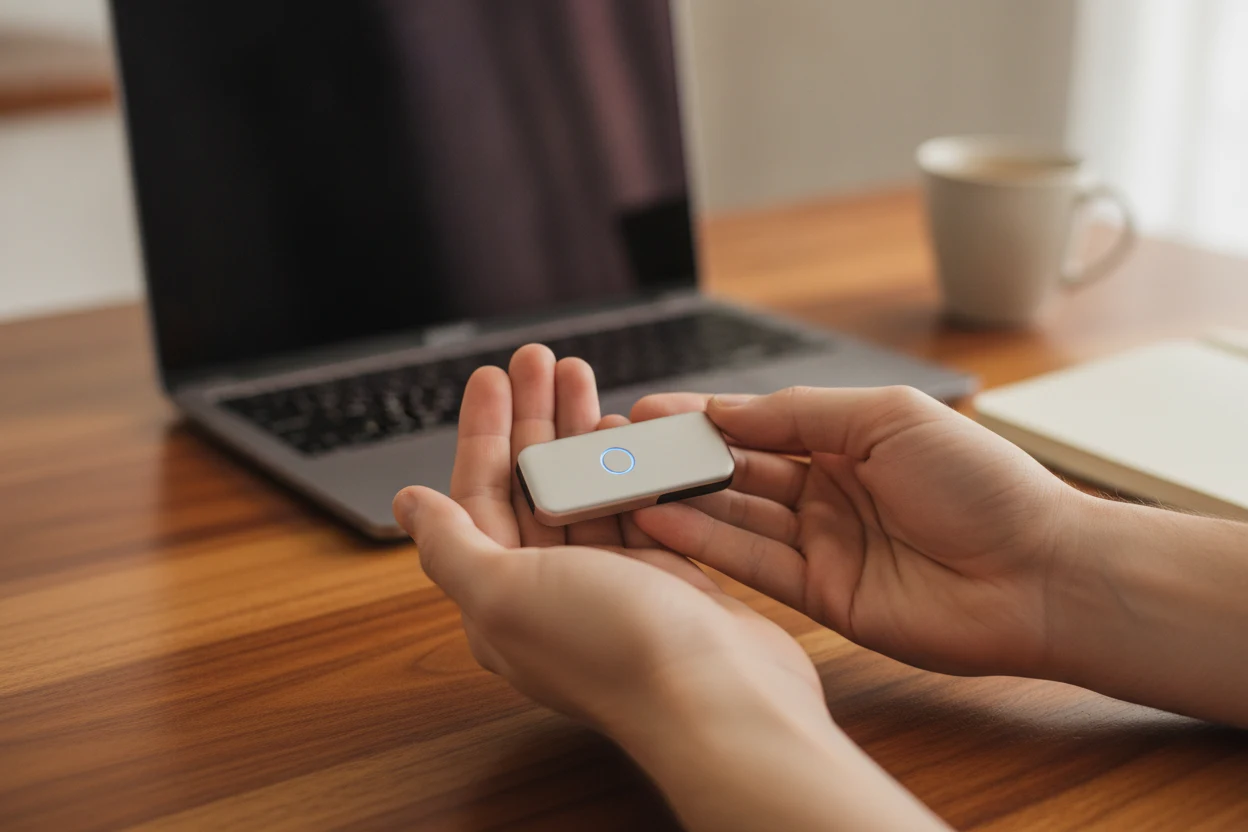
- Observe se o LED do token acende quando você conecta. Se não acender em nenhuma porta, o problema provavelmente está no próprio hardware do token.
Um token com o chip oxidado ou com o conector USB gasto também pode apresentar esse comportamento. Limpe suavemente os contatos com uma borracha de chumbo ou um cotonete levemente umedecido com álcool isopropílico. Nunca force o conector.
Conflito de software e middleware
Ter mais de um middleware instalado ao mesmo tempo é uma armadilha frequente. Profissionais que usam tanto o e-CPF A3 quanto outros certificados de fabricantes diferentes acabam acumulando versões de SafeNet Client, Gemalto Client e outros softwares, e eles frequentemente conflitam entre si.
O mesmo vale para suítes de segurança: alguns antivírus bloqueiam a comunicação com dispositivos criptográficos por entenderem que o acesso ao hardware é suspeito. Ferramentas de VPN também podem interferir, especialmente quando criam interfaces de rede virtuais que confundem o gerenciador de certificados.
Como resolver conflito de middleware:
- Desinstale todos os middlewares de token que você não usa atualmente.
- Reinicie o computador.
- Instale apenas o middleware correspondente ao fabricante do seu token atual.
- Se o problema persistir, desative temporariamente o antivírus e teste o token. Se funcionar, adicione o processo do middleware como exceção no antivírus.
Vale lembrar que o e-CPF A3 segue padrões definidos pela ICP-Brasil, então o middleware precisa ser compatível com essas especificações. O padrão PKCS#11 é o protocolo criptográfico aceito pela ICP-Brasil para comunicação com tokens
Se você também usa certificado A1 na mesma máquina e quer entender como esses dois tipos se comportam de forma diferente, veja a comparação entre e-CNPJ A1 e A3 e as diferenças de uso.
Configurações do navegador e do Java
Mesmo quando o token é reconhecido pelo sistema operacional, ele pode não funcionar dentro do navegador. Isso acontece porque muitos portais governamentais e sistemas de assinatura digital exigem que o e-CPF A3 seja detectado via plugin do navegador ou via componente Java, e ambos têm configurações próprias que podem bloquear o acesso.
No caso do Java: a versão do Java instalada pode estar bloqueando o site por conta das políticas de segurança. Acesse o Painel de Controle do Java, vá em “Segurança” e adicione o endereço do site que você quer acessar na lista de exceções de sites.
No caso do navegador: o Chrome e o Edge têm descontinuado suporte a plugins NPAPI, o que pode impedir que o token seja lido diretamente. Nesses casos, use o Firefox ou o navegador indicado pela própria plataforma que você está acessando. Alguns sistemas emitem alertas claros indicando o navegador correto.
Para sistemas como o eSocial e portais da Receita Federal, o componente Serpro SafeID ou o Assinador Gov.br podem ser necessários como intermediários entre o e-CPF A3 e o navegador. Verifique na página de suporte do portal específico qual componente é exigido.
Quando o token está danificado de verdade
Depois de testar tudo que foi listado acima e o e-CPF A3 continuar sem ser reconhecido, existe a possibilidade de o token ter sofrido dano físico ou lógico. Isso pode acontecer por queda, exposição a calor, umidade ou simplesmente pelo desgaste natural do dispositivo após anos de uso.
Um sinal claro de dano lógico é quando o token aparece nos leitores, mas o sistema não consegue ler o certificado dentro dele ou exige um PIN que não corresponde ao que você cadastrou. Nesse caso, o token pode ter sido corrompido internamente.
- Leve o token até a certificadora onde o certificado foi emitido para diagnóstico.
- Se o token estiver danificado, o certificado não pode ser recuperado, mas você pode emitir um novo e-CPF A3 com o mesmo par de chaves em um token novo, dentro do prazo de validade.
- Se o token ainda estiver dentro da garantia do fabricante, acione o suporte do fabricante antes de qualquer outra medida.
O ITI publica orientações sobre procedimentos em casos de comprometimento de chave criptográfica
Passo a passo para recuperar o e-CPF A3 no computador
Para facilitar a vida de contadores, advogados e demais profissionais que precisam do certificado funcionando o quanto antes, aqui está a sequência lógica de verificação:
- Passo 1: conecte o token em uma porta USB diferente e observe se o LED acende.
- Passo 2: abra o Gerenciador de Dispositivos e verifique se o token aparece com algum erro.
- Passo 3: desinstale todos os middlewares de token instalados no computador.
- Passo 4: reinicie o computador.
- Passo 5: baixe e instale apenas o middleware correspondente ao fabricante do seu token.
- Passo 6: reinicie novamente e teste o e-CPF A3 no gerenciador de certificados (Win + R > certmgr.msc).
- Passo 7: se o certificado aparecer no gerenciador mas não funcionar no navegador, configure as exceções de Java e use o navegador correto.
- Passo 8: se nada funcionar, entre em contato com o suporte da certificadora.
Seguindo essa ordem, você evita perder tempo com tentativas fora de sequência. A maioria dos problemas com o e-CPF A3 em token se resolve nos passos 3, 4 e 5.
E se nada funcionar?
Se mesmo após todo o processo o e-CPF A3 ainda não for reconhecido, há duas situações possíveis: o certificado precisa ser revogado e reemitido, ou o token precisa ser substituído com o certificado sendo migrado para um novo dispositivo. Em ambos os casos, é preciso acionar uma Autoridade de Registro (AR) credenciada pela ICP-Brasil.
No Brasil, profissionais liberais de diferentes áreas enfrentam esse tipo de problema justamente em momentos críticos: prazo de entrega de declaração, assinatura de contrato urgente ou acesso a portal do governo. Por isso, ter uma certificadora de confiança para acionar rapidamente faz diferença prática.
Se você precisar de suporte técnico ou de emitir um novo certificado, saiba como identificar uma empresa confiável para emitir certificado com suporte real.
Nota da redação: O erro de token não reconhecido é um dos mais relatados por usuários de e-CPF A3, e a causa mais comum não é o certificado em si, mas o middleware desatualizado ou a presença de mais de um software de token instalado ao mesmo tempo. Antes de concluir que o certificado está com defeito, vale sempre fazer a desinstalação limpa de todos os middlewares e a reinstalação de apenas um. Esse procedimento simples resolve a maioria dos casos sem necessidade de reemissão.
Perguntas Frequentes
O e-CPF A3 pode ser usado em outro computador?
Sim. Uma das vantagens do e-CPF A3 em token é justamente a portabilidade: você leva o dispositivo e o certificado com você. Porém, o computador de destino precisa ter o middleware correto instalado. Sem o driver, o token não será reconhecido mesmo que esteja funcionando perfeitamente.
Posso usar o mesmo token do e-CPF A3 em mais de um computador ao mesmo tempo?
O token pode ser plugado em computadores diferentes em momentos diferentes, mas não em dois computadores simultaneamente. Cada máquina onde você for usar precisa ter o middleware instalado. O certificado dentro do token é único e está vinculado ao CPF do titular.
O que fazer se o PIN do e-CPF A3 for bloqueado?
Após um número limitado de tentativas erradas de PIN (geralmente entre 5 e 10, dependendo do fabricante do token), o dispositivo bloqueia. Para desbloquear, é necessário usar o PUK (PIN de desbloqueio) fornecido no momento da emissão. Se o PUK também estiver indisponível, o token precisa ser levado à certificadora para análise, pois uma nova formatação pode apagar o certificado.
Quanto tempo dura um e-CPF A3?
O e-CPF A3 tem validade de 1 a 3 anos, dependendo do plano escolhido na hora da emissão. O token físico tem vida útil mais longa e pode ser reutilizado para emitir um novo certificado após o vencimento, desde que o hardware esteja em boas condições.
É possível recuperar o e-CPF A3 se o token for perdido?
Não. O certificado A3 é armazenado exclusivamente no hardware criptográfico. Se o token for perdido ou roubado, o certificado deve ser revogado imediatamente junto à certificadora para evitar uso indevido, e um novo e-CPF A3 precisará ser emitido com validação presencial ou videoconferência.
Se o seu token parou de funcionar e você precisa de um novo e-CPF A3 ou de suporte para retomar o acesso o mais rápido possível, fale com a equipe da Aralvo e resolva sem burocracia – a Aralvo atende profissionais em todo o Brasil com agilidade e segurança no processo de emissão e suporte de certificados digitais.
Sobre a Equipe Editorial Aralvo
A Equipe Editorial Aralvo pesquisa e produz conteúdo sobre certificado digital para empresas, contadores e advogados que atuam no Brasil. Nosso trabalho abrange temas como emissão, gestão e renovação de identidades eletrônicas para pessoas físicas e jurídicas.