Token danificado: seu e-CPF A3 tem recuperação?

Índice
- O que acontece com o e-CPF A3 quando o token para de funcionar
- Recuperação é tecnicamente possível?
- Quando o token danificado impede qualquer recuperação
- O que você perde de fato quando o token morre
- Situações em que emitir um novo e-CPF A3 é o caminho certo
- Como proteger seu próximo token contra danos
- Perguntas Frequentes
O que acontece com o e-CPF A3 quando o token para de funcionar
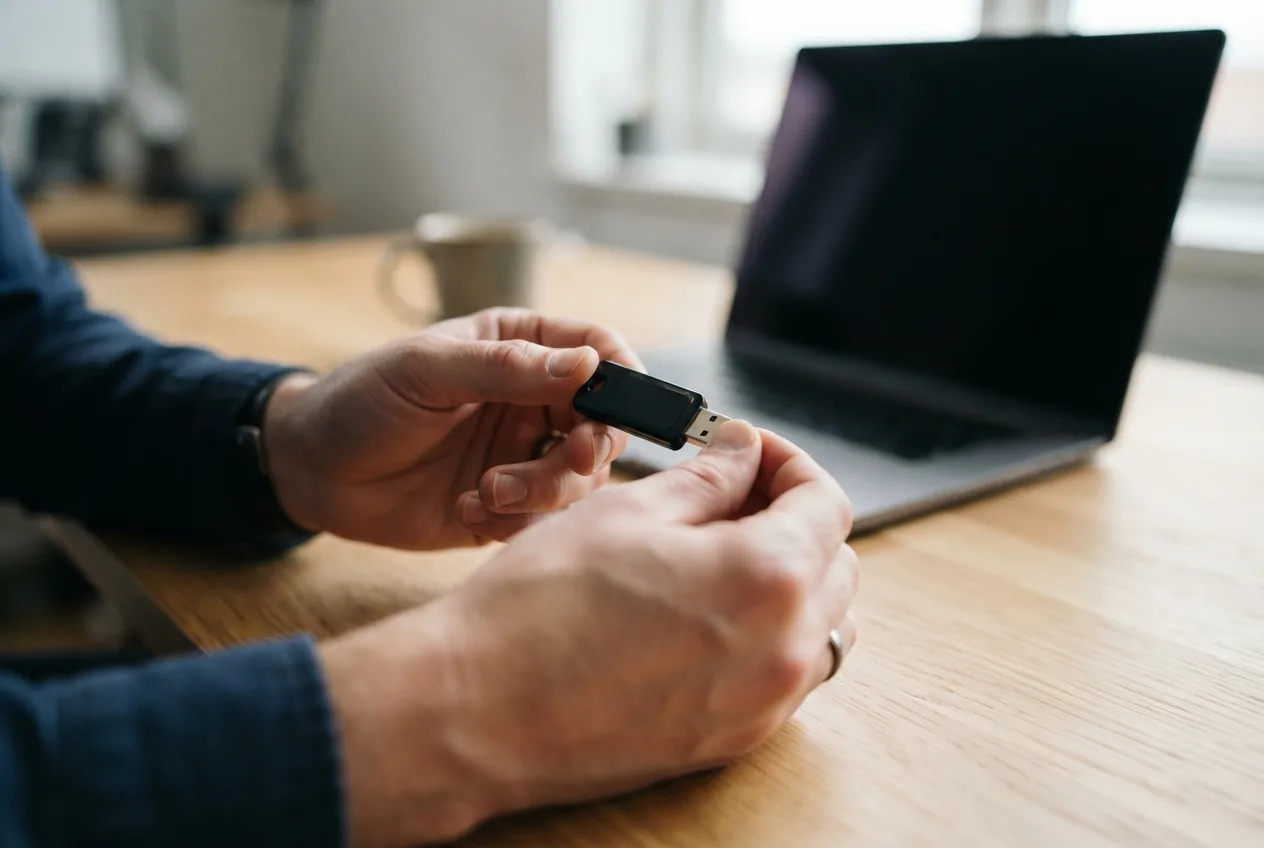
Quem trabalha com assinatura eletrônica no dia a dia sabe o susto que um e-CPF A3 em token danificado provoca. Você estava usando normalmente, o dispositivo caiu, superaqueceu, entrou em contato com líquido ou simplesmente parou de ser reconhecido pelo computador, e agora a dúvida que não sai da cabeça é: “perdi meu certificado de vez ou existe alguma forma de recuperar?”
A resposta curta é: na grande maioria dos casos, não dá para recuperar o e-CPF A3 de um token fisicamente danificado. E entender o motivo técnico disso é o que vai te ajudar a tomar a decisão certa sem perder tempo tentando algo que não vai funcionar.
O e-CPF A3 é armazenado dentro de um chip criptográfico presente no token. Diferente de um arquivo comum que você salva numa pasta, a chave privada do certificado é gerada dentro do próprio chip e nunca sai dele. Essa é, inclusive, a maior vantagem do modelo A3 em relação ao A1 do ponto de vista de segurança: como a chave nunca fica exposta fora do hardware, ela é muito mais difícil de ser copiada ou roubada.
O problema é que essa mesma proteção torna a recuperação impossível quando o hardware falha. Se o chip foi danificado, a chave privada foi junto. Não existe cópia em nenhum servidor da certificadora, da ICP-Brasil ou em qualquer outro lugar, e isso é proposital: o padrão ICP-Brasil proíbe que as chaves privadas de certificados A3 sejam armazenadas fora do dispositivo criptográfico.
Recuperação é tecnicamente possível?
Antes de responder com um “não” definitivo, vale entender os cenários que existem, porque há situações em que a recuperação parcial é viável.
Token não é reconhecido, mas o chip ainda funciona
Se o seu token simplesmente parou de aparecer no gerenciador de dispositivos do computador, o problema pode ser no conector USB, no driver ou numa configuração de sistema, e não necessariamente no chip onde o e-CPF A3 está gravado. Nesse caso, alguns passos valem a tentativa:
- Testar o token em outro computador ou porta USB diferente
- Reinstalar os drivers do fabricante do token
- Verificar se o sistema operacional passou por atualização recente que causou incompatibilidade
- Tentar em outro sistema operacional (por exemplo, inicializar por um pendrive Linux)
Se o token for reconhecido nesses testes, o e-CPF A3 ainda está acessível e você pode usá-lo normalmente, ou até exportar o certificado público (apenas a parte pública, sem a chave privada) para fins de consulta.
Token com senha bloqueada por excesso de tentativas erradas
Outra situação que parece dano físico, mas não é: o token pode estar bloqueado por tentativas excessivas de senha. Tokens criptográficos têm um limite de tentativas, geralmente entre 3 e 10, para evitar acesso não autorizado por força bruta. Quando esse limite é atingido, o dispositivo bloqueia o acesso ao e-CPF A3.
Nesse caso, alguns fabricantes permitem o desbloqueio usando uma senha de administrador (PIN de administrador ou PUK) que fica separada da senha de usuário. Se você tiver essa senha de administrador, o desbloqueio pode ser feito pelo próprio software do token.
Dano físico real no chip
Agora, quando o token caiu, foi esmagado, entrou em contato com água ou apresenta dano visível no corpo do dispositivo, a situação é diferente. Se o chip foi comprometido fisicamente, não existe nenhum procedimento técnico, nenhuma certificadora ou laboratório especializado que consiga recuperar o e-CPF A3. A chave privada está perdida de forma irreversível.
Isso não é uma limitação específica de uma ou outra certificadora: é uma exigência de segurança da infraestrutura de chaves públicas brasileira, a ICP-Brasil, que rege todos os certificados digitais válidos no país.
Quando o token danificado impede qualquer recuperação
Existem sinais claros de que a tentativa de recuperar o e-CPF A3 não vai levar a nada. Se você identificar um ou mais dos itens abaixo, já pode partir direto para a emissão de um novo certificado:
- O token foi submetido a impacto físico forte (queda, esmagamento)
- O dispositivo entrou em contato com líquido e não funciona mais após secar
- O token fica quente de forma anormal ou emite cheiro de queimado
- O chip está visivelmente rachado, amassado ou com contatos expostos
- Nenhum computador reconhece o dispositivo, mesmo com drivers reinstalados
Em qualquer uma dessas situações, o e-CPF A3 em token danificado está tecnicamente irrecuperável. Continuar tentando pode, na pior das hipóteses, danificar a porta USB do computador sem resultado algum.
O que você perde de fato quando o token morre
Essa é uma dúvida importante, especialmente para contadores, advogados e outros profissionais que usam o e-CPF A3 para assinar documentos com frequência.
Quando o token é definitivamente danificado, você perde o acesso à chave privada daquele certificado. Isso significa que não poderá mais assinar novos documentos com aquele e-CPF A3. Porém, alguns pontos merecem atenção:
- Documentos já assinados com aquele e-CPF A3 continuam válidos. A assinatura foi feita e registrada, e a validade jurídica não depende da continuidade do certificado.
- O certificado público (a parte que outras pessoas usam para verificar sua assinatura) ainda pode ser acessado por quem recebeu documentos assinados por você.
- Sistemas que dependem do e-CPF A3 para acesso, como o eSocial, a Receita Federal e o Gov.br, vão exigir um novo certificado válido para logins futuros.
Para profissionais que dependem do certificado no dia a dia, entender as diferenças entre o modelo A1 e o A3 pode ajudar a decidir qual tipo adotar na reemissão.
Situações em que emitir um novo e-CPF A3 é o caminho certo
Se o token não tem conserto, o próximo passo é emitir um novo certificado. E aqui há um detalhe importante que muita gente não sabe: quando o e-CPF A3 em token danificado ainda está dentro da validade, a emissão de um novo certificado não equivale a uma renovação, porque a renovação pressupõe acesso ao certificado anterior.
Na prática, você precisará de uma nova emissão completa, com validação presencial ou por videoconferência, dependendo da certificadora. O processo inclui a apresentação de documentos e a criação de uma nova chave criptográfica, que será gravada num token novo ou num token que você já possua e que esteja em bom estado.
Alguns pontos práticos para essa nova emissão:
- Se o token danificado ainda está no prazo de validade, o valor pago pelo certificado original não é reembolsado automaticamente. Consulte a certificadora que emitiu o certificado anterior sobre a política comercial dela.
- Você pode optar por um token novo incluso no pacote da emissão ou aproveitar um token compatível que já possua.
- A validação do e-CPF A3 pode ser feita por videoconferência em muitas certificadoras, o que agiliza bastante o processo, especialmente para profissionais de todo o Brasil que não têm uma unidade de atendimento próxima.
Se você está em dúvida sobre como escolher uma certificadora confiável para essa nova emissão, este guia sobre como identificar uma empresa confiável para emitir seu certificado digital pode ser um bom ponto de partida.
Como proteger seu próximo token contra danos
Depois de passar pelo estresse de um e-CPF A3 em token danificado, ninguém quer repetir a experiência. Alguns cuidados simples prolongam bastante a vida útil do dispositivo:
- Retire o token do computador quando não estiver usando. Deixar plugado o tempo todo aumenta a exposição a sobrecargas elétricas e calor.
- Guarde em local seco, longe de campos magnéticos fortes e de temperatura extrema.
- Use sempre o processo correto de ejeção antes de retirar o dispositivo da porta USB.
- Evite carregar o token solto na bolsa ou mochila, onde pode ser amassado ou sofrer impacto.
- Se o token tiver capa protetora, use-a. Parece detalhe, mas faz diferença no longo prazo.
Vale lembrar que o e-CPF A3 pode ter validade de até 2 anos. Três anos de uso intenso sem nenhum cuidado com o hardware é muito tempo para um dispositivo eletrônico que fica sendo plugado e desplugged constantemente.
Para quem usa o certificado em computadores diferentes com frequência, entender como o certificado funciona em diferentes ambientes pode ajudar a evitar situações de mau uso do dispositivo.
Nota da redação: O erro mais comum nessa situação é perder tempo tentando “recuperar” um token com dano físico real no chip. A chave privada do e-CPF A3 nunca existe fora do hardware: isso é uma garantia de segurança, não uma falha. Quando o chip é danificado, a única saída é uma nova emissão. Agir rápido evita que atividades profissionais fiquem paralisadas por falta de certificado válido.
Perguntas Frequentes
O e-CPF A3 em token danificado pode ser recuperado pela certificadora?
Não. A certificadora não armazena a chave privada do certificado. Quando o chip do token é danificado, a chave privada é perdida de forma definitiva e irreversível. Isso vale para todas as certificadoras credenciadas pela ICP-Brasil.
Se o token não é reconhecido pelo computador, isso significa dano físico definitivo?
Não necessariamente. O problema pode ser no driver, na porta USB ou numa configuração de sistema. Teste em outro computador e reinstale os drivers antes de concluir que o token está definitivamente danificado.
Documentos que já assinei com o e-CPF A3 danificado continuam válidos?
Sim. A validade jurídica de uma assinatura eletrônica não depende da continuidade do certificado após a assinatura ter sido feita. Os documentos já assinados permanecem juridicamente válidos.
Preciso pagar de novo se meu e-CPF A3 em token danificado ainda está na validade?
Em geral, sim. A perda ou dano do token é de responsabilidade do titular. A política de reembolso ou desconto varia de certificadora para certificadora. Consulte diretamente a empresa onde você emitiu o certificado anterior.
Posso usar o mesmo token recuperado com um novo e-CPF A3?
Depende. Se o token sobreviveu ao problema e ainda funciona corretamente, muitas certificadoras permitem gravar um novo e-CPF A3 nele, desde que ele esteja em boas condições e seja compatível com os padrões exigidos. Se o token foi fisicamente danificado, você precisará de um token novo.
Se você identificou que o token não tem mais solução e precisa emitir um novo e-CPF A3 com agilidade, a emissão de e-CPF A3 pela Aralvo é feita com suporte completo e atendimento que cobre profissionais em todo o Brasil. Entre em contato, tire suas dúvidas e recomece sem complicação.